Convert chứng chỉ SSL sang PFX cho máy chủ IIS
Hướng dẫn Tên miền & SSL · cập nhật 21/08/2026
Để convert chứng chỉ SSL sang PFX, bạn cần đủ ba thứ: file chứng chỉ, file khoá riêng và chuỗi chứng chỉ trung gian. Có đủ rồi thì ghép bằng công cụ chuyển đổi trên trình duyệt mất khoảng 2 phút, không cần cài phần mềm nào.
Cách này hợp khi bạn đang ngồi trên máy không được cài thêm phần mềm, hoặc chỉ cần chuyển một lần rồi thôi. Nếu làm thường xuyên hoặc chứng chỉ thuộc hệ thống quan trọng, dùng OpenSSL trên máy của mình an toàn hơn.
- Gom đủ bộ file chứng chỉ, khoá riêng và chuỗi trung gian.
- Mở công cụ SSL Converter và nạp file chứng chỉ.
- Chọn định dạng đích là PFX theo chuẩn PKCS#12.
- Nạp thêm khoá riêng, đặt mật khẩu rồi tải file kết quả về.
Nạp khoá riêng lên một trang web bên ngoài nghĩa là bạn tin trang đó không giữ lại file. Với chứng chỉ của hệ thống thanh toán hay cổng nội bộ, hãy dùng OpenSSL trên máy của mình theo hướng dẫn convert SSL ra PFX trên Windows.
File PFX chứa gì và vì sao IIS chỉ nhận định dạng này
File PFX theo chuẩn PKCS#12 là một túi nhị phân có mật khẩu, chứa đồng thời chứng chỉ của tên miền, khoá riêng đi kèm và chuỗi chứng chỉ trung gian. Kho chứng chỉ của Windows lưu chứng chỉ theo cặp gắn liền khoá, nên nó cần đúng một file mang đủ cả cặp thay vì nhiều file rời.
Đây là lý do bạn không thể nạp thẳng file .crt vào IIS rồi trỏ riêng tới file .key như làm với Nginx. Windows không có ô nào để khai đường dẫn khoá riêng, phần đó phải nằm sẵn bên trong file nạp vào.
Ba file cần có trước khi ghép sang PFX
Thiếu một trong ba file dưới đây thì kết quả ghép ra sẽ hỏng theo những cách khác nhau, và triệu chứng chỉ lộ ra sau khi đã cài lên máy chủ. Kiểm đủ trước khi bắt đầu tiết kiệm được một vòng làm lại.
| File | Đuôi thường gặp | Lấy từ đâu | Thiếu thì sao |
|---|---|---|---|
| Chứng chỉ tên miền | .crt .cer .pem | Nơi cấp gửi về qua email | Không ghép được, đây là file bắt buộc |
| Khoá riêng | .key | Sinh ra lúc tạo yêu cầu ký CSR | File PFX nạp vào IIS nhưng website không chạy HTTPS |
| Chuỗi trung gian | .ca-bundle .p7b | Gửi kèm trong bộ file của nơi cấp | Trình duyệt máy tính chấp nhận, điện thoại và ứng dụng báo không tin cậy |
Khoá riêng là file dễ thất lạc nhất, vì nó không được gửi qua email mà sinh ra trên máy lúc bạn tạo yêu cầu ký. Nếu tạo CSR bằng bảng điều khiển hosting thì khoá riêng nằm trong mục quản lý SSL của bảng điều khiển đó. Mất hẳn thì phải cấp lại chứng chỉ với CSR mới, không có đường vá.
Các bước convert chứng chỉ SSL sang PFX trên trình duyệt
Bốn bước dưới đây làm trên công cụ SSL Converter của SSL Shopper, chạy thẳng trên trình duyệt. Bạn cần đủ bộ file ở phần trên và một chỗ trống trong ổ đĩa để tải file kết quả về.
1. Mở công cụ và chọn file chứng chỉ
Mở trang SSL Converter của sslshopper.com. Ô đầu tiên là nơi nạp file cần chuyển.
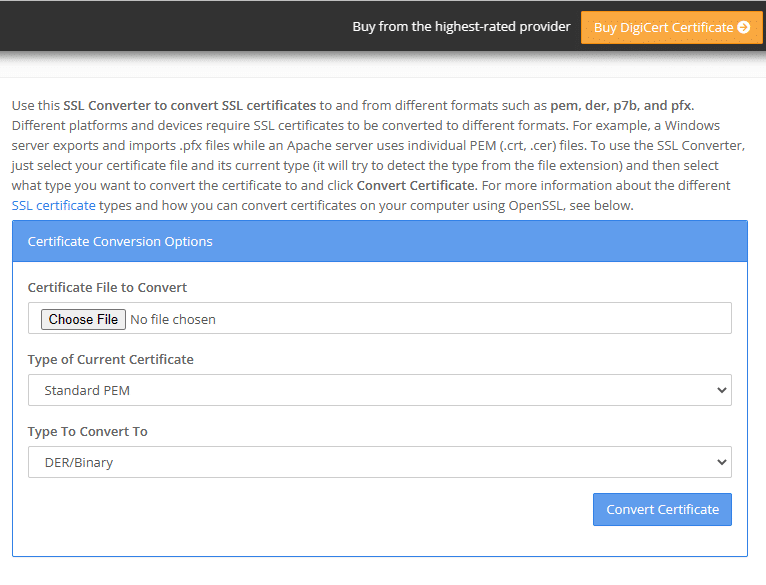
Bấm Choose File để mở hộp thoại chọn file trên máy.
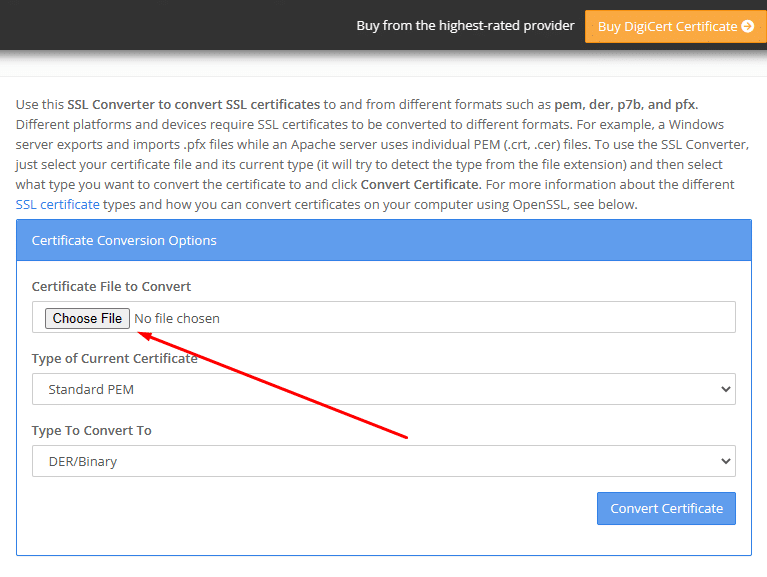
Chọn file chứng chỉ của tên miền. Trong ví dụ này bộ file của tên miền vanthien97.xyz gồm ba file đuôi .pem, .crt và .key, chọn file .pem.
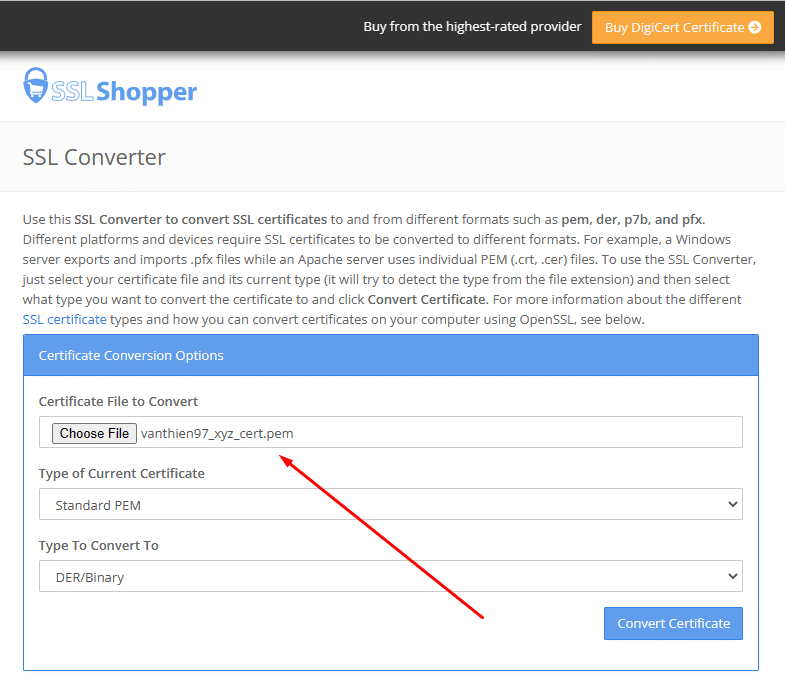
2. Chọn định dạng đích là PFX
Ở ô Type to Convert To, chọn PFX/PKCS#12.
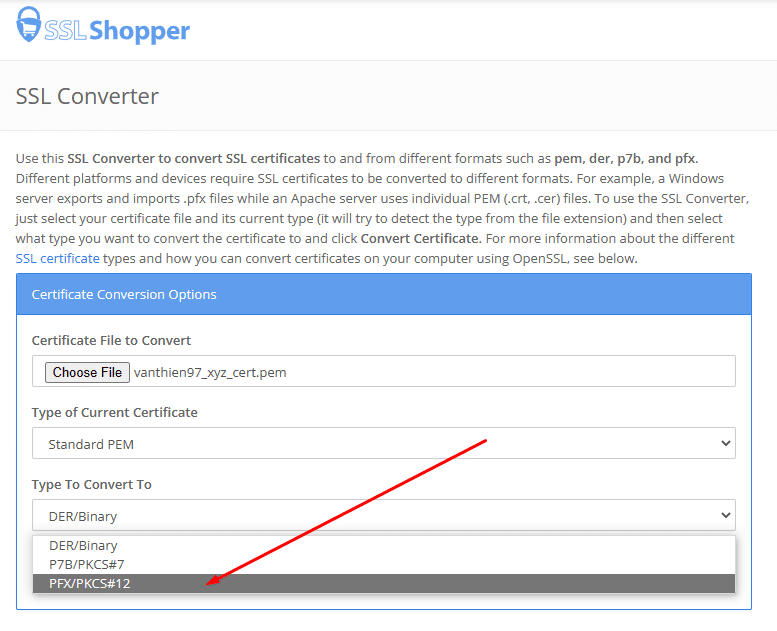
Chọn xong thì biểu mẫu tự mọc thêm hai ô nạp file nữa, vì PFX cần khoá riêng và chuỗi trung gian mà các định dạng khác không cần.
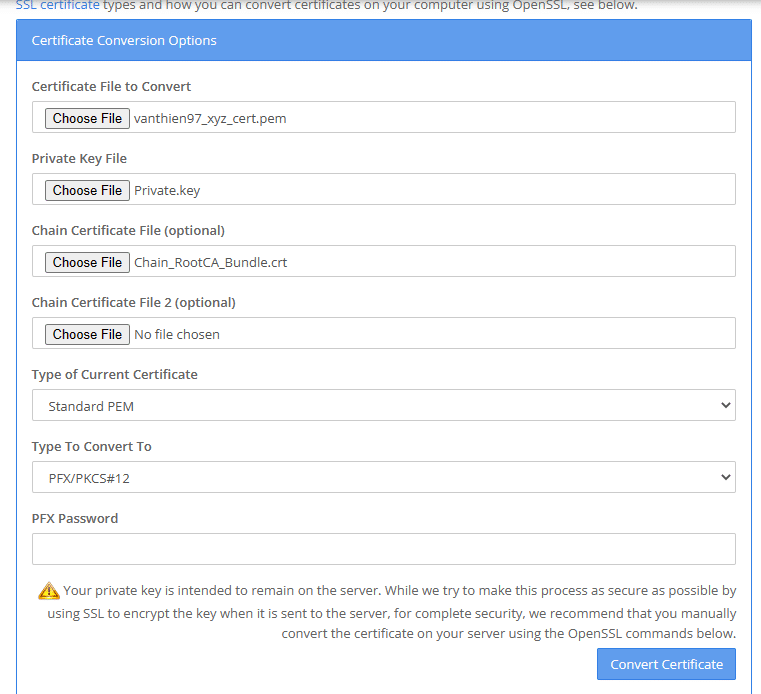
3. Nạp khoá riêng và chuỗi trung gian
Bấm ô private key file rồi chọn file .key. Bấm ô Chain Certificate File (optional) rồi chọn file CA bundle nếu bộ file của bạn có.
Ô chuỗi trung gian ghi là tuỳ chọn nhưng nên nạp. Bỏ trống thì file PFX vẫn tạo ra và IIS vẫn nhận, nhưng trình duyệt trên điện thoại và các ứng dụng gọi API sẽ báo chứng chỉ không tin cậy, vì chúng không tự đi tìm chứng chỉ trung gian như trình duyệt máy tính.
4. Đặt mật khẩu và tải file về
Điền mật khẩu vào ô PFX Password rồi bấm Convert Certificate. Trình duyệt tải file .pfx về ngay.
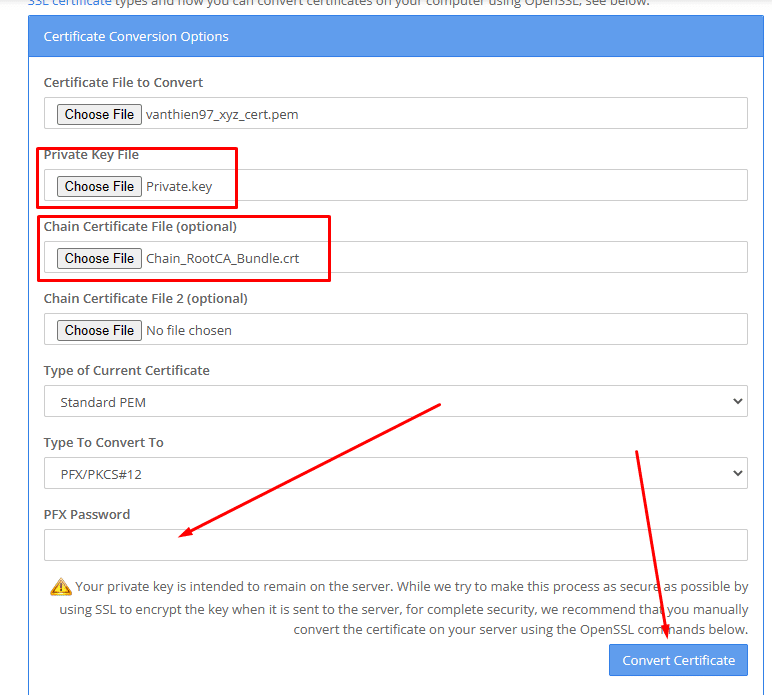
Kiểm thanh tải xuống của trình duyệt để chắc file đã về máy.

Ghi lại mật khẩu ngay lúc này. Không có cách nào lấy lại từ chính file, quên là phải chuyển đổi lại từ đầu.
Cách kiểm tra file PFX trước khi nạp vào máy chủ
Bấm đúp vào file .pfx trên Windows, trình Certificate Import Wizard mở ra và hỏi mật khẩu. Nhập đúng mà đi tiếp được là file đọc tốt. Đây là phép thử nhanh nhất, làm được ngay trên máy không cần công cụ gì thêm.
Kiểm kỹ hơn thì nhập vào kho chứng chỉ cá nhân rồi mở lại. Chứng chỉ đúng sẽ có dòng "You have a private key that corresponds to this certificate" ở thẻ General, và thẻ Certification Path liệt kê đủ ba tầng từ chứng chỉ gốc xuống tới tên miền của bạn. Thấy đủ ba tầng nghĩa là chuỗi trung gian đã nằm trong file.
Xong khâu kiểm thì làm tiếp theo hướng dẫn cài đặt SSL trên IIS, hoặc cài đặt SSL trên Plesk nếu máy chủ dùng Plesk.
Xử lý các lỗi thường gặp khi ghép file PFX
Ba tình huống dưới đây gặp nhiều nhất, và hai trong ba chỉ lộ ra sau khi đã cài lên máy chủ nên dễ mất công tìm nhầm chỗ.
Công cụ báo lỗi định dạng khi nạp file. File chứng chỉ đang ở dạng nhị phân DER trong khi công cụ chờ văn bản PEM. Mở file bằng Notepad, nếu toàn ký tự lạ thì chuyển sang PEM trước bằng lệnh openssl x509 -inform der, xem bảng lệnh chuyển đổi chứng chỉ SSL.
IIS nạp được chứng chỉ nhưng website vẫn không chạy HTTPS. File PFX thiếu khoá riêng, do ô private key file bỏ trống hoặc nạp nhầm file khác. Mở lại chứng chỉ trong kho, không thấy dòng báo có khoá riêng thì ghép lại.
Máy tính vào bình thường nhưng điện thoại báo không tin cậy. Thiếu chuỗi chứng chỉ trung gian. Xin lại file CA bundle từ nơi cấp rồi ghép lại, lần này nạp cả ô Chain Certificate File.
Khi nào nên dùng OpenSSL thay cho công cụ web
Công cụ trên trình duyệt tiện cho lần chuyển đơn lẻ, nhưng nó đòi bạn tải khoá riêng lên máy chủ của người khác. Khoá riêng là thứ duy nhất trong bộ file không được lộ, ai có nó là giải mã được lưu lượng HTTPS của tên miền đó.
Với chứng chỉ của cổng thanh toán, hệ thống nội bộ, hoặc bất cứ tên miền nào chạy dịch vụ thật, hãy ghép bằng OpenSSL ngay trên máy của mình. Chỉ một dòng lệnh và file không đi đâu cả. Chứng chỉ BizMaC cấp qua đối tác GoGetSSL đều gửi kèm CA bundle trong bộ file, nên bạn có sẵn đủ ba thành phần để ghép theo cách nào cũng được.
Bài khác trong Tên miền & SSL
Xem cả 19 bàiLàm theo vẫn chưa được?
Gửi yêu cầu hỗ trợ, kỹ thuật xem trực tiếp trên dịch vụ của Anh/Chị.